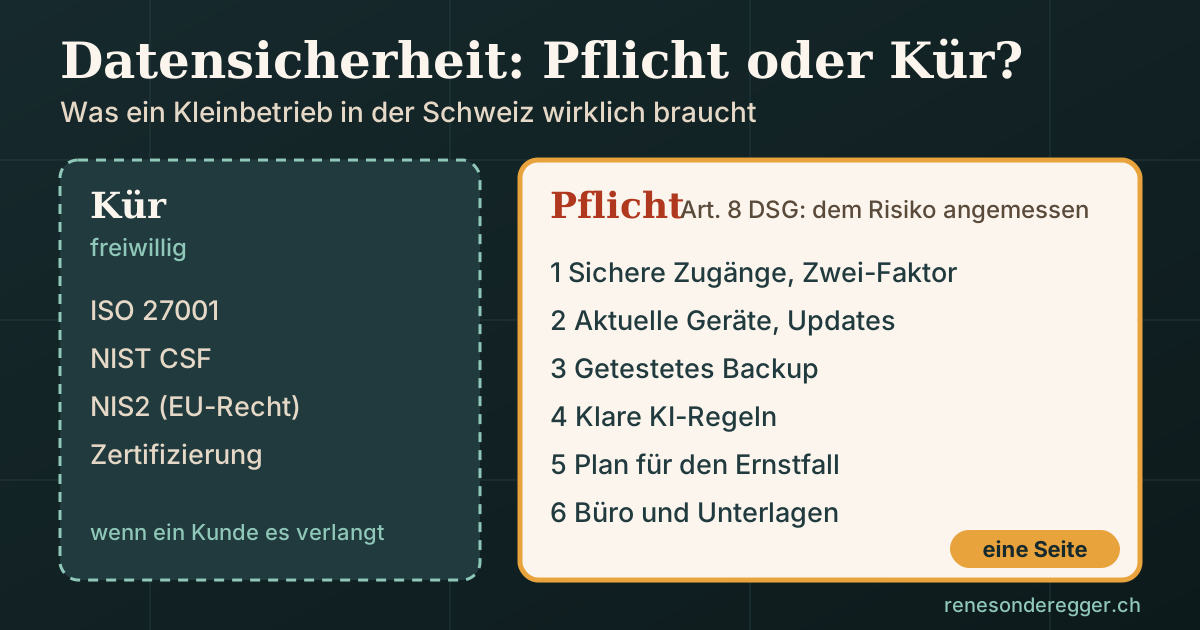
Grafik: René Sonderegger, mit KI-Unterstützung erstellt
Kurz gesagt: Das Schweizer Datenschutzgesetz verlangt eine Datensicherheit, die dem Risiko angemessen ist, keine Zertifizierung. ISO 27001 ist freiwillig, NIS2 gilt für Schweizer KMU nicht direkt. Für einen Kleinbetrieb heisst angemessen meist: sichere Zugänge, aktuelle Geräte, ein getestetes Backup, klare KI-Regeln und ein Plan für den Ernstfall. Das passt auf eine Seite.
Warum schrecken so viele KMU vor dem Thema zurück?
Diese Woche habe ich eine Selbstbewertung zur Informationssicherheit nach internationalen Standards durchgespielt: 74 Prüfpunkte in 11 Bereichen, ausgerichtet auf ISO 27001, NIST und NIS2. Fachlich sehr gut gemacht, für Fachleute aus Datenschutz und Informationssicherheit eine starke Grundlage.
Als Kleinbetrieb fragt man sich aber schnell: Muss ich das alles erfüllen? Genau hier liegt oft das Problem. Sobald das Wort Datenschutz fällt, sehen viele KMU zuerst Normen, Zertifikate und Kosten. Die eigentliche Frage, was der eigene Betrieb wirklich braucht, geht unter. Man wird schlicht erschlagen. Das muss nicht sein.
Was verlangt das Gesetz wirklich?
Das Datenschutzgesetz verlangt «geeignete technische und organisatorische Massnahmen» für eine «dem Risiko angemessene Datensicherheit» (Art. 8 DSG). Die Datenschutzverordnung nennt die Ziele (Art. 2 DSV): Die Daten sind nur Berechtigten zugänglich, verfügbar, wenn man sie braucht, werden nicht unbemerkt verändert, und die Bearbeitung ist nachvollziehbar.
Wichtig für kleine Betriebe: Bei der Wahl der Massnahmen zählen ausdrücklich auch der Stand der Technik und die Implementierungskosten (Art. 1 Abs. 4 DSV). Ein Treuhandbüro mit Lohndaten braucht mehr als ein Coach mit einer Adressliste. Angemessen heisst: passend zu Ihren Daten und Ihrem Betrieb.
Ganz freiwillig ist es aber nicht. Wer die Mindestanforderungen vorsätzlich nicht einhält, kann auf Antrag mit bis zu CHF 250'000 gebüsst werden (Art. 61 Bst. c DSG).
Und ISO 27001, NIST, NIS2?
Das ist die Kür. Eine Zertifizierung verlangt das Gesetz nicht.
- ISO 27001 ist eine internationale Norm für ein Managementsystem zur Informationssicherheit. Freiwillig, sinnvoll für grössere Firmen oder wenn Kunden einen Nachweis verlangen.
- NIST CSF ist ein amerikanisches Rahmenwerk. Auch der IKT-Minimalstandard des Bundes baut darauf auf. Eine gute Orientierung, keine Pflicht für KMU.
- NIS2 ist eine EU-Richtlinie. Sie gilt in der Schweiz nicht direkt. Betroffen sein kann, wer Dienstleistungen in der EU erbringt oder wem ein Kunde sie im Vertrag vorschreibt.
Was heisst «angemessen» für einen Kleinbetrieb?
Für einen Betrieb mit 1 bis 10 Personen sind es meist diese sechs Punkte:
1. Sichere Zugänge. Für jedes Konto ein eigenes Passwort (Passwort-Manager) und für Mail, Cloud, Bank und Website-Hosting die Zwei-Faktor-Anmeldung.
2. Aktuelle Geräte. Automatische Updates, Bildschirmsperre, verschlüsselte Festplatte. Im Alltag mit einem normalen Benutzerkonto arbeiten, das Administratorkonto nur zum Installieren.
3. Getestetes Backup. Eine Sicherung, die nicht ständig am Computer hängt, und die man schon einmal zurückgeholt hat.
4. Klare KI-Regeln. Welche Tools erlaubt sind und welche Daten nie hineingehören. Wie das auf zwei Seiten geht, zeigt der Tipp KI-Richtlinie für das Team.
5. Plan für den Ernstfall. Wer tut was, wenn ein Notebook gestohlen oder ein Konto gehackt wird? Und wann melden Sie es dem EDÖB (Art. 24 DSG)? Eine halbe Seite genügt.
6. Büro und Unterlagen. Abschliessen, wenn niemand da ist, Papier mit Personendaten nicht offen liegen lassen. Auch das gehört dazu (Art. 3 DSV).
Wann reicht das nicht?
Wenn Sie besonders schützenswerte Daten bearbeiten (Gesundheit, Strafverfahren, Sozialhilfe), einem Berufsgeheimnis unterstehen, eigene Server betreiben oder ein Kunde ausdrücklich einen Nachweis nach Norm verlangt. Dann lohnt sich eine vertiefte Prüfung. Wer mehr will oder muss, baut auf den sechs Punkten auf.
Kurz zusammengefasst
- Pflicht ist eine dem Risiko angemessene Datensicherheit nach Art. 8 DSG, keine Zertifizierung.
- Die Kosten dürfen bei der Wahl der Massnahmen mitzählen (Art. 1 DSV).
- ISO 27001, NIST und NIS2 sind die Kür, für Schweizer KMU in der Regel keine Pflicht.
- Sechs Punkte auf einer Seite genügen den meisten Kleinbetrieben, verständlich und selbst umsetzbar.
Sie möchten wissen, wo Ihr Betrieb steht? Ich gehe die sechs Punkte mit Ihnen durch, in einfacher Sprache und ohne Normen-Ballast. Schreiben Sie mir für ein kostenloses Erstgespräch.
Quellen: Datenschutzgesetz (DSG) · Datenschutzverordnung (DSV) · Richtlinie (EU) 2022/2555 (NIS2) · Stand 04.11.2026